воскресенье, 20 января 2019 г.

STOP-Djvu Decrypter

STOP-DJVU DECRYPTER

Инструкция по использованию 

Translation into English


Скачайте и сохраните загруженный файл на рабочем столе или в папке "Загрузки" (по умолчанию в браузерах).
Файл STOP-Djvu Decrypter (старый)


Файл Emsisoft STOP-Djvu Decryptor (новый)

Используйте этот декриптер, только если ваши файлы были зашифрованы и переименованы шифровальщиком STOP-Djvu Ransomware, варианты которого к зашифрованным файлам добавляют разные расширения:

.puma, .pumas, .pumax, .djvu, .djvur, .djvuq, .djvus, .djvut, .djvuu, .udjvu, .uudjvu, .pdff, .tro, .tfude, .tfudeq, .tfudet, .rumba, .adobe, .adobe, .blower, .promos, .promoz, .promock, .promok, .promorad, .promorad2, .kroput, .kroput1, .pulsar1, .charck, .kropun, .klope, .charcl, .doples, .luces, .luceq, .chech, .proden, .luces, .luceq, .chech, .proden, .drume, .tronas, .trosak, .grovas, .grovat, .raldug, .roland, .etols, .guvara, .norvas, .moresa, .verasto, .hrosas, .roldat, .dutan, .sarut, .berost, .forasom, .shadow, .fordan, .codnat, .dotmap, .radman и другие. 

👉 Список расширений и дешифровщик были много раз обновлены в марте - сентябре 2019. Обновление производится после того, как разработчику удается собрать новые оффлайн-ключи для STOPDecrypter. 

👉 Не пытайтесь расшифровать файлы, если расширение на зашифрованных файлах отличается от поддерживаемых, но если очень хочется, делайте резервную копию и пробуйте на небольшой группе файлов. 


Перед дешифровкой

Для начала дешифровки нужно убедиться в том, что из системы уже удалены исполняемый и вспомогательные файлы шифровальщика-вымогателя, иначе процесс шифрования будет продолжен.

Чтобы мне не повторяться, а вам продолжить, я рекомендую сначала ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. Пункты 1-й и 2-й прочтите в первую очередь. К 3-му можно вернуться и после дешифрования.

Я всегда рекомендую не торопиться и перед попыткой дешифрования сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно. 


Процесс дешифровки

✋ Я всегда рекомендую сначала попробовать дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки с вашими файлами. Приятно осознавать, что в этом разработчик декриптера со мной согласен. 👍

После запуска скачанного файла появится следующее окно-предупреждение системы безопасности Windows на запуск скачанного файла.
Да, в данном случае нет цифровой подписи и издатель называется "Неизвестный издатель". Увы, добавление к файлу цифровой подписи стоит немалых денег и сертификат нужно продлевать каждый год.  Где взять их разработчику, который помогает пострадавшим от вредоносных программ? Антивирус может ругаться, приостановить запуск файла и поместить такой файл в Карантин. Например, Norton Security выдает такое сообщение.  
Я здесь выбираю "Все равно запустить эту программу", потому что я доверяю этой программе и Майклу Джиллеспи. 

Что делать вам? Сайт BleepingComputer.com, с которого вы по моей ссылке скачали файл декриптера, много лет помогает пострадавших от Ransomware и вредоносных программ. Декриптер создан разработчиком ID Ransomware Майклом Джиллеспи (Michael Gillespie). Вы можете всё это проверить по ссылкам, которые я добавил выше. Проверить и принять решение: "Остаться с кучей зашифрованных файлов" или "Попытаться расшифровать хотя бы несколько файлов". 

Если вы решили расшифровать файлы, то нажмите кнопку "Запустить". 
Появится окно декриптора с загруженными ключами. 

Информацию о программе и поддерживаемых расширениях находится в меню "About".
Здесь написано, какие расширения поддерживаются. Нажмите "ОК, чтобы закрыть окно "About STOPDecrypter" и выберите папку с зашифрованными файлами. 


Теперь остается только нажать кнопку "Decrypt", чтобы декриптор нашел и попытался расшифровать зашифрованные файлы. 
У меня было несколько образцов зашифрованных файлов в тестовой папке. Здесь видно, что теперь они расшифрованы. 
Вот другой скриншот работы STOPDecrypter от разработчика.

И еще один скриншот от разработчика с информационной подсказкой. 

После дешифрования не забудьте про мои "Общие рекомендации", 3-й пункт.

Detailed usage guide (in English)

Удачной дешифровки!

ЕСЛИ НЕ ПОМОГАЕТ...

Если STOPDecrypter не может дешифровать файлы, значит они зашифрованы новой версией шифровальщика и используют другой ключ. Тогда ознакомьтесь с моей специальной статьей "Сбор данных для дешифрования". От Вас потребуется предоставить данные на будущее. Если специалисты в будущем смогут дешифровать файлы для вашего варианта, то вам придет сообщение. 


© Amigo-A (Andrew Ivanov): All blog articles.


=== БЛОК ОБНОВЛЕНИЙ === BLOCK OF UPDATES ===

Обновление от 8 марта 2019:

Майкл Джиллеспи обновил дешифровщик для этого семейства.
Версия: 2.0.1.10
Его пост в Твиттере >>
Добавлены OFFLINE-ключи для: 
- OFFLINE ID cZs3TaUYZzXCH1vdE44HNr1gnD2LtTIiSFFYv5t1 
Расширения: .promoz, .promok, .promorad)
- OFFLINE ID TLuCxxAdd5BLXYWIvnjsWaCNR5lWoznhlRTSott1 
Расширение: .promok
Майкл постоянно собирает данные пострадавших, чтобы находить способы расшифровки тех вариантов, которые не были расшифрованы.
Как передать ваши данные Майклу? Подробная инструкция >>>

Обновление от 25 марта 2019:

Версия: 2.0.1.13
Пост на форуме >>
Пост в Твиттере >>
В STOP Decrypter добавлены новые OFFLINE-ключи.
Расклад такой:
OFFLINE ID: upOacGl1yOz9XbrhjX9UR2M0j8i03YwVB0pXr1t1
Расширения: .kroput, .kroput1
OFFLINE ID: neFMH56G5TY6gLqHS6TpWwfIPJF1mKg4FvpeNPt1
Расширение: .charck
OFFLINE ID: 0h7mFQcjRC3pDgsRcrWZ7K7bdAgvgDos224DmXt1
Расширение: .kropun
OFFLINE ID: rdSXuFaXQZ5zsBX7nzxYC2hgkTkducsD7tuV95t1
Расширения: .doples, .luces, .luceq, .chech
OFFLINE ID: AlMcLobh5J6wVB2Iy10guKr1kpSuFBWfXIsI6Et1
Расширение: .pulsar1
OFFLINE ID: abIsuTknpjAqoGRR7OZL5HDDmc843XjBxrQOIot1
Расширение: .proden


Обновление от 28 марта 2019:
Версия: 2.0.2.2
Пост на форуме >>
Пост в Твиттере >>
В STOP Decrypter добавлены новые OFFLINE-ключи.
OFFLINE ID: dLoJuwk26P2wogGWZREN7JEyvljcvICqcYfwIft1
Расширения: .drume, .tronas, .trosak
OFFLINE ID: sC0oYeg1wSkjbjkEwQcxTXzA0EOp8Tnc35seYQt1
Расширение: .grovas


Поддерживаемые расширения:
.puma, .pumas, .pumax, .djvu, .djvur, .djvuu, .udjvu, .uudjvu, .djvuq, .djvus, .djvur, .djvut, .pdff, .tro, .tfude, .tfudet, .tfudeq, .adobe, .adobee, .blower, .promos, .promoz, .promorad, .promock, .promok, .promorad2, .kroput, .kroput1, .pulsar1, .charck, .klope, .kropun, .charcl, .doples, .luces, .luceq, .chech, .proden, .drume, .tronas, .trosak, .grovas, .rumba.

Обновление от 9 апреля 2019:
Версия: 2.0.2.3
Пост на форуме >>
Пост в Твиттере >>
В STOP Decrypter добавлены новые OFFLINE-ключи.
OFFLINE ID: vElBnRCjG17HPbVSb8mw2WKW8uIBUDp5gbuiZat1
Расширения: .grovat, .raldug
OFFLINE ID: R11Dxz37SHHVuv5otlFtzJiXUIPwPzmP6gV8gmv9
Расширение: .roland
+ refols (есть на скриншоте) 


Обновление от 27 апреля 2019:
Версии: 2.1.0.0 и 2.1.0.1
Пост на форуме >>
Пост в Твиттере >>
В STOP Decrypter добавлены новые опции и внесены исправления. 
В STOP Decrypter добавлены новые OFFLINE-ключи.
OFFLINE ID: r77yXePcnmrctJPWrZCcbJgUlAtOa1FC9Na710t1
Расширения: .etols, .guvara
OFFLINE ID: 1OcNMvbG9a2vBz0BdsXRX88kjuVX9ku4EmR64St1
Расширение: .norvas
OFFLINE ID: PBADSc0wL8KOzd5eGIaVThjIPeGxRqrsQgvU3qt1
Расширение: .moresa
OFFLINE ID: fCuKTg0kzQEXr1ewwlkMM3sl8ZzT1uEg7811p2t1
Расширение: .verasto
OFFLINE ID: qn2YpOJW8NoI4X3pchKLemMVHE6hbUPemTQPlMt1
Расширение: .hrosas


Обновление от 1 мая 2019:
Версия: 2.1.0.2
Пост на форуме >>
Пост в Твиттере >>
OFFLINE ID: e4Z7Ued2uSyQfbA7vS8VKtF2dGKGH8qEQ4E1Uht1
Расширение: .kiratos
OFFLINE ID: 54SYshdMLwmLmgvVGWUrb336u3jYwOthqtuie5t1
Расширение: .todarius


Обновление от 7 мая 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.3
OFFLINE ID: SFOGVV9L1s8tgZVtOy4lff6n3MEgUwud5fQUdHt1
Расширение: .roldat
OFFLINE ID: zC2lfjIocaJoC8hWBB1yhTK2ecfIMchQ47Dkylt1
Расширение: .dutan
OFFLINE ID: pQseAIqgTVhPujMMiqH1ILPNUg3soGVim0NAnkt1
Расширение: .sarut
OFFLINE ID: nBxtbGaG4zYZQuwkRqP7d0zTIAyt6ZTtAqWL77t1
Расширение: .berost
OFFLINE ID: jWOnMXbnka33AZT1RlCj0QSRbhhZHNASDvqHrDt1
Расширение: .forasom


Обновление от 17 мая 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.4
OFFLINE ID: 6se9RaIxXF9m70zWmx7nL3bVRp691w4SNY8UCir0
Расширение: .shadow (ранний вариант)
OFFLINE ID: QP5YonPPBgUP0qNuS7DV82bMzke5YFYqXbRlobt1
Расширение: .fordan
OFFLINE ID: PTWLJBvUTDlF6G52Fs8Fmm7egqpfWrghp1m2Bot1
Расширение: .codnat
OFFLINE ID: BvxonHH8kgX9meHfJweaV5ONlpO6f7IRCff0XXt1
Расширение: .dotmap
---
Разработчик добавил специальное диалоговое окно с пояснительным текстом и "торжественной клятвой" пользователя дешифровщика. 
Содержание текста из этого окна: 
I solemnly swear I have read the FAQ, and fully understand that:
• This program can only decrypt my files if they were encrypted by an OFFLINE key
• A link to the FAQ is available in the README.txt provided with this program
• Any attempts I make to modify my files or force an invalid password WILL CORRUPT MY DATA

Перевод на русский:
Я торжественно клянусь, что прочитал FAQ, и понимаю, что:
• Эта программа расшифрует мои файлы, только если они зашифрованы с OFFLINE-ключом
• Ссылка на FAQ есть в файле README.txt, прилагаемом к этой программе.
• Любые мои попытки изменить файлы или ввести неверный пароль могут повредить мои данные.
---

Обновление от 17 мая 2019:
Версия: 2.1.0.5
Ряд исправлений.
Добавлено новое расширение: .radman


Обновление от 30 мая 2019: 
Версия: 2.1.0.7
Пост на форуме >>
Пост в Твиттере >>
OFFLINE ID: JjkJ9drSkbRY2LR4ZeDjOJxCYgt4zs6svaNadvt1
Расширение: .skymap
OFFLINE ID: tgDlcFW2xFWyJx7JxqpZ8dNSOchUAMejoGdvf2t1
Расширение: .mogera
OFFLINE ID: C1WKOJdn7siJOSKrKnoKRy5tH9aSxwMzpaUzgst1
Расширение: .rezuc

Обновление от 7 июня 2019:
Версия: 2.1.0.8
Пост на форуме >>
Пост в Твиттере >>
OFFLINE ID: ljT0FEceXZLV8Gyhp3cCAcKbq8v85tmqMgqrVCt2
Расширение: .stone
OFFLINE ID: faLqfTl9yJBMMKsPhAv8WKbIdsFgqRtco70kHSt1
Расширение: .lanset
OFFLINE ID: 7wlgj03aBeU43xA1mJMBMvyvGs6wERcrV31xRrt1
Расширение: .davda
OFFLINE ID: 61K3jGfHzi5nWYLCgt3ZT7zGffHm0DNV9TGbdit1
Расширение: .poret
OFFLINE ID: bDDtqPBV1xkOfMNIpmkdcyeVXG71BNezzpQwsKt1
Расширение: .pidon

Обновление от 8 июня 2019:
Версия: 2.1.0.9
Пост на форуме >>
OFFLINE ID: xUHIDCdB9IpEd1BBxXWhkitDLMP8oSzQeEYlr0t1
Расширение: .heroset


Обновление от 13 июня 2019:
Версия: 2.1.0.10
Пост на форуме >>
Пост в Твиттере >>
OFFLINE ID: dLoJuwk26P2wogGWZREN7JEyvljcvICqcYfwIft1
Расширение: .muslat
OFFLINE ID: xUHIDCdB9IpEd1BBxXWhkitDLMP8oSzQeEYlr0t1
Расширение: .boston
OFFLINE ID: PpzYa3nBba2MZq4MUGgxoZcZ7cbXBKtzNcipyRt1
Расширение: .gerosan 

Обновление от 16 июня 2019:
Пост в Твиттере >>
Пост на форуме >>
Версия: 2.1.0.11
OFFLINE ID: 3O3Zn4LeBG8kkWwS2nX61CWiHLZ46k1s632Cg9t1
Расширение: .vesad

Обновление от 20 июня 2019:
Пост в Твиттере >>
Пост на форуме >>
Версия: 2.1.0.12
OFFLINE ID: JtkQUrpVXQB69IB5uUcXQ248Wj0DM9fjtaSThgt1
Расширение: .horon

Обновление от 21 июня 2019:
Пост в Твиттере >>
Пост на форуме >>
Версия: 2.1.0.13
OFFLINE ID: fl1QN31tuQBZKd6Q43Bemee0EycF0HBYEjwpQTt1
Расширение: .neras

Обновление от 27 июня 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.14
OFFLINE ID: llb5PDChmUj6x2qLPtnlsS01VQMr9BBnhSGvh7t1
Расширение: .truke
OFFLINE ID: PrHLxGQfozsYqIt6y8iByGll1cv9doSVfPSfS2t1
Расширение: .dalle
OFFLINE ID: ppAG2IEqjVWKxLoaeeEd2ondL6Wu9aHAHA2NBrt1
Расширение: .lotep

Обновление от 4 июля 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.15
OFFLINE ID: rZ9BMQqcE4sEMWkbGhgD1ChaoDbgM3kORd7kowt1
Расширение: .nusar
OFFLINE ID: iagsMxds3LxpDLrrIrIVlqmVQ2P4y09QCIrzCYt1
Расширение: .litar
OFFLINE ID: 3OfV7t3oSHGMTLJX2O7gTxqnrYXWDDEq84VwC3t1
Расширение: .besub

Обновление от 11 июля 2019:

Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.16
OFFLINE ID: MRrOmiaGsrOBV5WeKx9PFMAoug3J1vvarRjmmut1
Расширение: .cezor
OFFLINE ID:  l3uWOVCfd45q50p4PU204j5qPpRzALYbMPJ9Tft1
Расширение: .lokas

Обновление от 18 июля 2019:
Пост на форуме >>
Пост в Твиттере >>
Версии: 2.1.0.17-2.1.0.18
OFFLINE ID: b0kzBppljIqs9PmJj4Y6ifw5JaTn9PNkPk9vtmt1
Расширение: .godes
OFFLINE ID: jkO9OpMIRJ4FHeGDM7eK5FwJTcY40YKkizu7Zgt1
Расширения: .budak, .herad
OFFLINE ID: 5wsxlijK7NqgKc3n9oC4xlykfU4y5YJtIQlGWJt1
Расширения: .berosuce, .gehad

Обновление от 21 июля 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.19
OFFLINE ID: 68O9eTFDNbn8z2O956vweaL1v2GY5gvWBYMKcmt1
Расширения: .gusau, .madek
OFFLINE ID: JAQsbdGcS17nh0dWQNvV5DXXOFilhogs4lpKitt1
Расширение: .tocue


Обновление от 25 июля 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.20
OFFLINE ID: ZivCxija0GBwtwtwD0q4JRy80spT6lUyybPYhot1
Расширение: .lapoi
OFFLINE ID: Q2fNGjIEoR7J8UnURFiIH13JGa23UqaNUDz4ret1
Расширение: .todar
OFFLINE ID: tC9q9U9z1CHXj6ywfSklY5Ati8qfrhwcOEQpvQt1
Расширение: .dodoc
OFFLINE ID: qzVmsmPsBbMag5eclxPzsGPYPtD0idScDzpGvxt1
Расширения: .bopador, .novasof

Обновление от 31 июля 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.21
OFFLINE ID: 9sbdJHqXJM4N6uliOFljF4lS1kQ5MipUBQqeGet1
Расширение: .ndarod
OFFLINE ID: ReORV6ShrtWNuJ0ceWs0HqhvCbzW3XJQmmwGQpt1
Расширение: .access
OFFLINE ID: rDy9PQ5XqCEzGPAYiMtrOElRFd84gmoSzf1zJ8t1
Расширение: .format

Обновление от 6 августа 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.22
OFFLINE ID: 4SsNNoDBzRHoERsNCDJXFi0OetZhqz2yruT2Ltt1
Расширение: .nelasod
OFFLINE ID: TMO0nHR6LIOplVaj1m0fAhi7jQPCKQZq7MvRyPt1
Расширение: .mogranos
OFFLINE ID: 4nFS2MhU3pYPtDdwqd6UIb0hZ2RnKYsvKn5ulTt1
Расширение: .lotej
OFFLINE ID: OX1w8v9Jmd3MFmBNmyayqkKHZVCmsLJUsWqShmt1
Расширение: .prandel
OFFLINE ID: ivLdLLWxlGwaYapVamTFrmgK1ZxvQk2JUWsWzit1
Расширение: .zatrov
OFFLINE ID: SGZBpcieKig3iLvgEDD4ATxonPIBduMgKzsfiQt1
Расширение: .masok

Обновление от 12-13 августа 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.23
OFFLINE ID: gcHHxnoOwYHRVl7TXkAxlhASj14vAVxvmOWun2t1
Расширения: .cosakos, .nvetud
OFFLINE ID: 4nFS2MhU3pYPtDdwqd6UIb0hZ2RnKYsvKn5ulTt1
Расширение: .kovasoh
OFFLINE ID: q9KuzOzkH3m0RZiU9yD24sgV2jlQpgldjv0uODt1
Расширение: .brusaf
OFFLINE ID: JIuJ2wGghVvWM1cAKi9uwEqTSvu42tb7ooa7Rit1
Расширение: .londec
OFFLINE ID: ngQjbO3d7JuwM40bYYzdx9KhkhTRVvuLevPlbrt1
Расширение: .krusop

Обновление от 21 августа 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.1.0.24
OFFLINE ID: ILhWAvjUyWzsKyxDL0dKq3Su6QUUpndwXWfa2Nt1
Расширение: .mtogas
OFFLINE ID: XIcCeHxN38dLD0Yg0cN7CdKtidQv0JQEm8hKIlt1
Расширение: .nasoh
OFFLINE ID: gyTwIW8EFRyrHBHcn0bFVHerzI3NtAa14YK0kst1
Расширение: .nacro
OFFLINE ID: 98sPqhSP6fu4VGWnM1G9A075ZFxi5MMVRr2Limt1
Расширение: .pedro
OFFLINE ID: AejWZezSEZGqqdJANfzMilEs9Ns6YgqnOqJDOgt1
Расширение: .vesrato
OFFLINE ID: irtRoAwZBsG2xlRr6IAT6XJOVqA6I5bPZ0onRvt1
Расширение: .masodas

Обновление от 31 августа 2019:
Пост на форуме >>
Пост в Твиттере >>
Версия: 2.2.0.0
OFFLINE ID: 9HGTCt5KWHhAMQlcARxO5A6jkqiYUs64aMYNg3t1
Расширение: .nuksus
OFFLINE ID: Nk780H58ZxM4dZ5H8DRqyzWzhAZZ1G1J4gYxrtt1
Расширение: .cetori
OFFLINE ID: 6qLyfMFPsdHt0N7fRSGoXRvhOjNiMSIf6ovWntt1
Расширение: .stare
OFFLINE ID: hvKVwn4fNn8A1rpjC19CUFmS1ySGycmqdrz89zt1
Расширение: .carote

Ваши файлы не расшифровываются? Что делать? 
Как передать ваши данные разработчику дешифровщика?

Подробная инструкция >>>


Разработчик STOP-Djvu Decrypter-а сообщил, что больше не будет собирать информацию для обновления дешифровщика. Версия 2.2.0.0 была последней. 
В новой версии разработчики STOP Ransomware внесли изменения, которые делают шифрование более безопасным для взлома, т.к. расшифровать файлы прежним способом не получится. В новой версии используются открытые ключи RSA-2048. Если STOP-Djvu Decrypter не удалось связаться с сервером, то он будет использовать жёстко закодированный открытый ключ RSA-2048. Таким образом, даже если разработчику дешифровщика удастся извлечь автономный ключ, то он будет бесполезен без закрытого ключа RSA-2048, который есть только у вымогателей. 

Теперь другой дешифровщик!!!

Обновление от 17 октября:
Разработчик STOP-Decrypter удалил дешифровщик и больше не поддерживает его.
Вместо него он совместно с Emsisoft выпустил новый дешифровщик, который поддерживает все ранее расшифрованные варианты, но имеет цифровую подпись и работает по-другому. Новые варианты STOP-Djvu Ransomware не поддерживаются. 
Ссылка на загрузку нового дешифровщика >>


Для пострадавших от более новых версий:

Файлы, зашифрованные более новыми версиями шифровальщика STOP Ransomware дешифровщик STOPDecrypter не поддерживает и не может расшифровать. Эта касается файлов, которые после шифрования получили расширения:
.coharos, .shariz, .gero, .hese, .xoza, .seto, .peta, .moka, .meds, .kvag, .domn, .karl, .nesa, .boot, .noos, .kuub, .reco, .bora, .leto

Есть другой способ расшифровать файлы, зашифрованные с помощью оффлайн-ключей, с помощью оригинального дешифровщика. В основной статье о STOP Ransomware имеются ссылки на посты на форуме BC, где это подробно описывается. Смотрите обновления каждого варианта STOP Ransomware после основной статьи, начиная с 25 августа 2019 года. 


© Amigo-A (Andrew Ivanov): All blog articles.

четверг, 3 января 2019 г.

STOP-Puma Decrypter

STOP-PUMA DECRYPTER

Инструкция по использованию

Translation into English

Скачать STOP Decrypter (общий для STOP) >>>

Скачать STOP Decrypter (только для Puma) >>>


Скачайте и сохраните загруженный файл на рабочем столе или в папке "Загрузки" (по умолчанию в браузерах).
Файл декриптера

Используйте этот декриптер, только если ваши файлы были зашифрованы и переименованы шифровальщиком STOP Ransomware, которым к зашифрованным файлам добавляются следующие расширения:
.puma
.pumas
.pumax

👉 Для любых уточнений используйте только безопасный источник информации — мой дайджест-блог "Шифровальщики-вымогатели". Оригинальная статья там описывает STOP Ransomware на русском языке. 

👉 Не используйте дешифровщики для других версий или предназначенные для расшифровки файлов после совершенно других шифровальщиков. Это может повредить ваши файлы. 


Перед дешифровкой

Для начала дешифровки нужно убедиться в том, что из системы уже удалены исполняемый и вспомогательные файлы шифровальщика-вымогателя, иначе процесс шифрования будет продолжен.

Чтобы мне не повторяться, а вам продолжить, я рекомендую сначала ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. Пункты 1-й и 2-й прочтите в первую очередь. К 3-му можно вернуться и после дешифрования.

Я рекомендую не торопиться и сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно.


Процесс дешифровки


✋ Я всегда рекомендую сначала попробовать дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки с вашими файлами. 


После запуска скачанного файла появится следующее окно-предупреждение системы безопасности Windows на запуск скачанного файла. 
Да, в данном случае нет цифровой подписи и издатель называется "Неизвестный издатель". Антивирус может ругаться и поместить такой файл в Карантин. К сожалению...

 Увы, добавление к файлу цифровой подписи стоит немалых денег. Где взять их разработчику, который помогает пострадавшим от вредоносных программ? Сертификат надо продлевать каждый год. Возможно, он скоро будет продлен. 
Сайт BleepingComputer.com, с которого вы по моей ссылке скачали файл декриптера, много лет помогает пострадавших от Ransomware и вредоносных программ. Декриптер создан разработчиком ID Ransomware Майклом Джиллеспи (Michael Gillespie). Здесь на сайте немало дешифровщиков, созданных Майклом. Вам надо принять решение: "Остаться с кучей зашифрованных файлов" или "Попытаться расшифровать хотя бы несколько файлов". 

Если вы решили расшифровать файлы, то нажмите кнопку "Запустить". 

Появится окно декриптора. Чтобы прочитать информацию о программе и поддерживаемых расширениях, нажмите кнопку "About".
Здесь написано, какие расширения поддерживаются: "Supported Extensions": .puma, .pumas, .pumax. 

Вы получили всю необходимую информацию. Теперь можно кликнуть по опции "Bruteforcer".

Далее нужно выбрать зашифрованный файл и его оригинальную незашифрованную версию. Потом останется только нажать кнопку "Start", чтобы запустить процесс Bruteforcer и определить ключ.

Где взять оригинальные версии файлов? Прочтите мои "Особые рекомендации". 

Если у вас нет оригинальной версии одного из зашифрованных файлов, то можно использовать образцы рисунков Windows, имеющиеся в папке в C:\Users\Public\Pictures (или см. папку Мои документы\Мои рисунки\Образцы изображений). Если у вас нет и этого, тогда скачайте их с нашего Яндекс-Диска. Ссылка на архив. 

Процесс может занять некоторое время. После определения и загрузки ключа в окне программы, останется нажать кнопку "Select Directory" и выбрать диск, на котором находятся зашифрованные файлы, например диск C:\. Как только вы выберете диск, кнопка "Decrypt" станет активной и вы сможете расшифровать файлы. 

После дешифрования не забудьте про мои "Общие рекомендации", 3-й пункт.

Detailed usage guide (in English)

Удачной дешифровки!

ЕСЛИ НЕ ПОМОГАЕТ...

Если декриптер не может дешифровать файлы, значит они зашифрованы новой или ранее  неизвестной версией шифровальщика. Рекомендую вам лично связаться с разработчиком (на форуме BC, в Твиттере), отправить ему собранные образцы вредоносных файлов и несколько зашифрованных (несколько PDF-файлов, документы Word и несколько изображений в форматах JPG и PNG, размером как у фотографий). Не пугайтесь английского языка на странице. 


© Amigo-A (Andrew Ivanov): All blog articles.

понедельник, 31 декабря 2018 г.

FilesLocker Decrypter

FILESLOCKER DECRYPTER

Инструкция по использованию

Translation into English

Скачать FilesLockerDecrypter >>>


Скачайте и сохраните загруженный файл на рабочем столе или в папке "Загрузки" (по умолчанию в браузерах).
Файл декриптера

Используйте этот дешифровщик, только если ваши файлы были зашифрованы и переименованы шифровальщиком FilesL0cker Ransomware (версия декабря 2018), которым к зашифрованным файлам добавляется расширение  .[fileslocker@pm.me] и используются следующие записки о выкупе:
#DECRYPT MY FILES#.TXT
#解密我的文件#.TXT
#РАСШИФРОВЫВАТЬ МОИ ФАЙЛЫ#.TXT

👉 Для любых уточнений используйте только безопасный источник информации — мой дайджест-блог "Шифровальщики-вымогатели". Оригинальная статья там описывает FilesL0cker Ransomware на русском языке. 


Перед дешифровкой

Для начала дешифровки нужно убедиться в том, что из системы уже удалены исполняемый и вспомогательные файлы шифровальщика-вымогателя, иначе процесс шифрования может продолжиться.

Чтобы мне не повторяться, а вам продолжить, я рекомендую сначала ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. Пункты 1-й и 2-й прочтите в первую очередь. К 3-му можно вернуться и после дешифрования.

Я всегда рекомендую не торопиться и перед попыткой дешифрования сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно. 


Процесс дешифровки

✋ Я всегда рекомендую сначала попробовать дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки с вашими файлами. Приятно осознавать, что в этом разработчик дешифровщика со мной согласен. 👍

После запуска скачанного файла появится следующее окно-предупреждение системы безопасности Windows на запуск скачанного файла. 
Да, в данном случае нет цифровой подписи и издатель называется "Неизвестный издатель". Антивирус может ругаться и поместить такой файл в Карантин. К сожалению...

 Увы, добавление к файлу цифровой подписи стоит немалых денег. Где взять их разработчику, который помогает пострадавшим от вредоносных программ? 
Что делать? Сайт BleepingComputer.com, с которого вы по моей ссылке скачали файл дешифрощика, много лет помогает пострадавших от Ransomware и вредоносных программ. Этот инструмент дешифровки создан разработчиком ID Ransomware Майклом Джиллеспи (Michael Gillespie). Вы можете всё это проверить по ссылкам, которые я добавил выше. Проверить и принять решение: "Остаться с кучей зашифрованных файлов" или "Попытаться расшифровать хотя бы несколько файлов". 

Прочтите твит Майкла Джиллеспи с результатами дешифрования файлов. 

Если вы решили расшифровать файлы, то нажмите кнопку "Запустить". 
Появится окно дешифровщика. Чтобы прочитать информацию о программе и поддерживаемых расширениях, нажмите кнопку "About".
Здесь написано, что поддерживается только расширение .[fileslocker@pm.me]

Вы получили всю необходимую информацию. Теперь можно добавить в дешифровщик записку с требованием выкупа, чтобы он загрузил из неё ключ. 
Теперь нажмите кнопку "Select Directory"  и выберите диск, на котором находятся зашифрованные файлы, например диск C:\. Как только вы выберете диск, кнопка "Decrypt" станет активной и вы сможете расшифровать файлы. 

После дешифрования не забудьте про мои "Общие рекомендации", 3-й пункт.

Detailed usage guide (in English)

Удачной дешифровки!

ЕСЛИ НЕ ПОМОГАЕТ...

Если дешифровщик не может дешифровать файлы, значит они зашифрованы предыдущей или новой версией шифровальщика. Рекомендую вам лично связаться с разработчиком Майклом Джиллеспи (на форуме BC, в Твиттере), отправить ему собранные образцы вредоносных файлов и несколько зашифрованных (несколько PDF-файлов, документы Word и несколько изображений в форматах JPG и PNG, размером как у фотографий). Не пугайтесь английского языка на сайтах, Google Chrome вам поможет перевести любой текст на русский язык.


© Amigo-A (Andrew Ivanov): All blog articles.

вторник, 18 сентября 2018 г.

Cryakl Decoder - 1.5

CRYAKL DECODER 

CRYAKL 1.5.1.0 DOUBLEOFFSET DECRYPTER

Инструкция по использованию 

Translation into English


 Используйте этот способ, только если ваши файлы были зашифрованы и переименованы шифровальщиком Cryakl Ransomware (Cryakl 1.5.1.0 DOUBLEOFFSET), которым к зашифрованным файлам добавляется расширение .doubleoffset, а перед ним идут последовательно: email, версия, ID, дата и время шифрования, цифры, название зашифрованного файла. 

Состав:
email-<email_ransom>.ver-<version>.id-<ID_chars>-<date_code><time_code><part_of_day> <series_of_digits>.fname-<file_name>.doubleoffset

Пример зашифрованных файлов:
email-hola@all-ransomware.info.ver-CL 1.5.1.0.id-2730359743-752006138775258994028576.fname-README.txt.doubleoffset
email-hola@all-ransomware.info.ver-CL 1.5.1.0.id-2487389875-36772131309119519367183.fname-картинка.jpg.doubleoffset

Для начала дешифровки нужно убедиться в том, что из системы уже удалены исполняемый и вспомогательные файлы шифровальщика-вымогателя, иначе процесс шифрования будет продолжен. Если вы не можете сделать это сами,обратитесь за помощью на форумы бесплатной помощи. Например, в раздел "Уничтожение вирусов" форума фан-клуба Лаборатории Касперского. Или на тот, который выберите сами. 

👉 По данным разработчика метода дешифровки, описанным здесь методом могут быть расшифрованы многие файлы, зашифрованные версией 1.5.x.x, но, разумеется, до публикации этого метода. Позже разработчики Ransomware уже могут внести в шифрование изменения, не позволяющие дешифровать файлы. 

🎥 См. также видеообзор метода дешифровки по ссылке или смотрите его отсюда. Я не являюсь его автором, потому добавляю его сюда с моими комментариями и подачей материала. Вы должны сами его опробовать. Автор, к сожалению, не назвал себя. 

Чтобы мне не повторяться, а вам продолжить, я рекомендую сначала ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. Пункты 1-й и 2-й прочтите в первую очередь. К 3-му можно вернуться и после дешифрования.

Желательно сначала попробовать дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки. Файлы PDF являются лучшим выбором, т.к. они чувствительны к повреждению и предупредят вас, если возникнут какие-то проблемы. И лишь потом, при их успешной дешифровке выбранных файлов, продолжить дешифровку остальных файлов.

Но я всегда рекомендую не торопиться и сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно.


Процесс дешифровки

1. Описание программы дешифрования.
Для дешифрования зашифрованных файлов нужен ключ. Он состоит из 1536 символов или 512 чисел составляющих последовательность типа 
184 192 200 208 216 224 232 240 248 001 009 017 025 033 041 049 057 065 073 081 089 097 105 113 121 129 137 145 153
т.е. имеет шаг последовательности +8
Но в ключе имеется 1 шаг последовательности равный не +8, а +9. т.е.
184 192 200 208 216 224 232 240 249 002 010 018 026 034 042 050 058 066 074 082 090 098 106 114 122 130 138 146 154
Получаем, что таких ключей существует 254 x 511 = 129794 возможных ключей. Один из таких ключей мы и будем искать.

2. Подготовка.
2.1. Создаем папку C:\decrypt и переносим туда файлы (загрузите по ссылке https://yadi.sk/d/mP2BG6YYduwECg).

2.2. Добавляем свой зашифрованный файл в эту папку. 
2.3. Скачиваем программу автокликер - AUTOIT. https://www.autoitscript.com/site/
2.4. Запускаем программу decrypt.exe в "ручном" режиме. Это нужно, чтобы программа запомнила расположение файлов.

3. Настройка.
3.1. Редактируем скрипт.
3.2. Ищем и редактируем координаты кнопок и полей программы. Для этого используем PRINTSCR и PAINT.
3.3. Настраиваем скорость анимации курсора на каждое движение. Это последний параметр в строке MouseClick('Left',678,245,1,3). 1 - самый быстрый, 10 - самый медленный. Мой вариант получился "3 3 2 2 1". ВАШ МОЖЕТ ОТЛИЧАТЬСЯ ОТ МОЕГО.

4. Поиск ключа.
4.1. Запускаем скрипт нажав F5 или TOOLS - GO. Нажмите ESCAPE, чтобы остановить скрипт. Программа начнет искать подходящий ключ. Это займет какое-то время. В моей случае потребовалось порядка 20 часов. Задачу можно распараллелить запустив скрипт на нескольких компьютерах и поменяв начала поиска ключа $i=0 на $i=122 для второго компьютера. ($i принимает значения от 0 до 254)
4.2. После того как программа найдет ключ, она прекратит поиск, а файл используемый для поиска ключа, расшифруется.
4.3. Найдя ключ, мы можем указать папку, где зашифрованы все наши файлы и они будут расшифрованы.


Detailed usage guide (in English):
1. Description of the program.
To decrypt encrypted files, you need a decryption key. The key consists of 1536 characters or 512 numbers constituting a sequence of type
184 192 200 208 216 224 232 240 248 001 009 017 025 033 041 049 057 065 073 081 089 097 105 113 121 129 137 145 153
those. has a step sequence of +8
But in the key there is a 1-step sequence equal to +8, and +9. those.
184 192 200 208 216 224 232 240 249 002 010 018 026 034 042 050 058 066 074 082 090 098 106 114 122 130 138 146 154
We get that there are 254 x 511 = 129794 possible keys. We will look for one of these keys.

2. Preparation.
2.1. Create the C:\decrypt folder and transfer the files there (https://yadi.sk/d/mP2BG6YYduwECg).
2.2. Add your encrypted file to this folder. (You can delete my file)
2.3. Download the program autoclicker - AUTOIT. https://www.autoitscript.com/site/
2.4. Run the program decrypt.exe in "manual" mode. It is necessary for the program to remember the location of the files.

3. Configuration.
3.1. Let's edit the script.
3.2. We are looking for the coordinates of the buttons and fields of the program. For this we use PRINTSCREEN and PAINT.
3.3. Adjust the animation speed of the cursor for each motion. This is the last parameter in the string MouseClick ('Left', 678,245,1,3)
1 - the fastest, 10 - the slowest. My version turned out "3 3 2 2 1". YOUR MAYBE DIFFER FROM MYSELF.

4. Find the key.
4.1. Run the script by pressing F5 or TOOLS - GO. Press ESCAPE to stop the script. The program starts to search for a suitable key. It will take a while. In my case, it took about 20 hours. The task can be expanded by running the script on several computers, and changing the start of the $ i = 0 key search to $ i = 122 for the second computer. ($ i takes values from 0 to 254)
4.2. After the program finds the key, it will stop searching, and the file used to find the key will be decrypted.
4.3. Having found the key, we can specify the folder where all our files are encrypted, and they will be decrypted.

Удачной дешифровки!

Напоследок...

После дешифрования не забудьте про мои "Общие рекомендации", 3-й пункт.

ЕСЛИ НЕ ПОМОГАЕТ...

Если при помощи данного способа не получается дешифровать файлы, значит они зашифрованы новой версией шифровальщика. Рекомендую вам лично связаться с разработчиком метода, отправить ему собранные образцы вредоносных файлов и несколько зашифрованных (несколько PDF-файлов, документы Word и несколько изображений в форматах JPG и PNG, размером как у фотографий). Не пугайтесь английского языка на странице, там же есть русский текст. 

ДРУГОЙ ВАРИАНТ
Обратитесь за помощью в специальный раздел форума Kaspersky Club. 
Они знают способ как вам помочь с новыми вариантами, которые не поддаются описанному здесь методу. 


© Amigo-A (Andrew Ivanov): All blog articles.

пятница, 22 июня 2018 г.

InsaneCrypt & Everbe Decrypter

INSANECRYPT DECRYPTER
EVERBE DECRYPTER

Инструкция по использованию 

Translation into English


Скачать InsaneCrypt & Everbe Decrypter >>>


Скачайте и сохраните загруженный файл на рабочем столе или в папке "Загрузки" (по умолчанию в браузерах).
Файл декриптера

Используйте этот декриптер, только если ваши файлы были зашифрованы и переименованы шифровальщиками InsaneCrypt Ransomware и Everbe 1.0 Ransomware, которыми к зашифрованным файлам добавляются следующие расширения:
.[email].insane
.[email].DEUSCRYPT
.[email].deuscrypt
.[email].Tornado
.[email].twist
.[email].everbe
.[email].volcano
.[email].embrace
.[email].pain

Файлы, зашифрованные версией Everbe 2.0 Ransomware, пока не дешифруются.

👉 Для любых уточнений используйте только безопасный источник информации — мой дайджест-блог "Шифровальщики-вымогатели". Оригинальные статьи там описывают InsaneCrypt Ransomware и Everbe Ransomware на русском языке. 


Перед дешифровкой

Для начала дешифровки нужно убедиться в том, что из системы уже удалены исполняемый и вспомогательные файлы шифровальщика-вымогателя, иначе процесс шифрования будет продолжен.

Чтобы мне не повторяться, а вам продолжить, я рекомендую сначала ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. Пункты 1-й и 2-й прочтите в первую очередь. К 3-му можно вернуться и после дешифрования.

Но я всегда рекомендую не торопиться и сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно.


Процесс дешифровки

✋ Я всегда рекомендую сначала попробовать дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки с вашими файлами. Приятно осознавать, что в этом разработчик декриптера со мной согласен. 👍


После запуска скачанного файла появится следующее окно-предупреждение системы безопасности Windows на запуск скачанного файла. 

У файла есть цифровая подпись и издатель называется "Michael Gillespie". 
Вы можете просмотреть сертификат издателя самостоятельно. 

Декриптер создан разработчиком ID Ransomware Майклом Джиллеспи (Michael Gillespie). Вы можете всё это проверить по ссылкам, которые я добавил выше. 

Если вы решили расшифровать файлы, то нажмите кнопку "Запустить". 

Появится окно декриптора. Чтобы прочитать информацию о программе и поддерживаемых расширениях, нажмите кнопку "About".

Здесь написано, что поддерживается только расширения
.[email].insane
.[email].DEUSCRYPT
.[email].deuscrypt
.[email].Tornado
.[email].twist
.[email].everbe
.[email].embrace
.[email].pain
.[email].volcano

Чтобы перехватить ключ дешифрования, декритеру нужен зашифрованный файл и его исходная незашифрованная версия. Как их найти, если все файлы зашифрованы? Об этом я подробно рассказал в статье "Особые рекомендации". 
Прочтите и найдите исходный незашифрованный файл и его зашифрованный вариант. 

Когда вы найдёте нужную пару файлов, кликните на меню "Tools" и выберите "Bruteforcer". Откроется экран, где вы выберете зашифрованный файл и его незашифрованную версию, как показано ниже.

После того, как вы выбрали оба файла, нажмите на кнопку "Start", чтобы начать перебор ключа дешифрования. Этот процесс может занять много времени, поэтому наберитесь терпения и ждите результата.

По завершении декритер сообщит, что ключ дешифрования найден. Теперь закройте окно с сообщением, нажав "X" в правом верхнем углу, а ключ будет сам загружен в расшифровщик, как показано ниже. 

Теперь выберите папку с файлами для дешифрования. Если вы хотите расшифровать весь диск, просто выберите букву диска. 

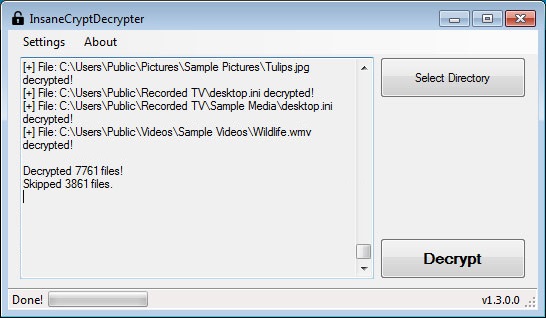
Затем нажмите кнопку "Decrypt", чтобы начать дешифрование зашифрованных файлов. Программа дешифрует все зашифрованные файлы и отобразит статус дешифрования в своём окне. 

По завершении работы декриптер отобразит сводную информацию о количестве дешифрованных файлов. Если некоторые файлы были пропущены, это может быть связано с правами доступа к файлам.


Теперь вы можете закрыть окно декриптера и использовать ПК как раньше. 

После дешифрования не забудьте про мои "Общие рекомендации", 3-й пункт.

Detailed usage guide (in English)


Удачной дешифровки!

ЕСЛИ НЕ ПОМОГАЕТ...

Если декриптер (декодер) не может дешифровать файлы, значит они зашифрованы новой версией шифровальщика. Рекомендую вам лично связаться с разработчиком Майклом Джиллеспи (на форуме BC, в Твиттере), отправить ему собранные образцы вредоносных файлов и несколько зашифрованных (несколько PDF-файлов, документы Word и несколько изображений в форматах JPG и PNG, размером как у фотографий). Не пугайтесь английского языка на сайтах, Google Chrome вам поможет перевести любой текст на русский язык. 


© Amigo-A (Andrew Ivanov): All blog articles.

воскресенье, 10 июня 2018 г.

Scarab Decryptor

SCARAB DECODER

Scarab Ransomware Decryption (Translation into English)

Дешифровка файлов после Scarab-шифровальщиков


  Некоторые версии шифровальщиков семейства Scarab Ransomware поддаются дешифровке, но бесплатный дешифровщик для этого семейства крипто-вымогателей выпустить пока не удаётся. 

  Для вычисления ключа дешифрования требуется вычислительная мощность производительного процессора и использование компьютерных ресурсов. На эту операцию в среднем требуется до 7 дней, в зависимости от занятости специалистов, загруженности процессора и версии шифровальщика. 

  Ключ многозначный, вот пример настоящего ключа:
18000:019D1C9C05DF9AD59C7DE86DFFD55DAA7CFAEC6DEBB0F2F0C101B4EB0C95D49493:02D2F26EB1F34E7507A2D6085871B16346D7630F1131DBBF3BF63066EE44499CD7
Scarab Ransomware decryption
Это изображение является логотипом статьи

Почти все версии семейства Scarab могут быть дешифрованы! 

Компания Dr.Web делает платную дешифровку после атаки шифровальщиков семейства Scarab и некоторых других.

Что нужно сделать, чтобы дешифровать файлы? 
- составить запрос на пробную дешифровку (бесплатно) - на русском или на английском языках.
- экспортировать разделы реестра HKEY_CURRENT_USER и HKEY_USERS в файлы и приложить их к запросу;
- приложить к запросу записку о выкупе и несколько зашифрованных файлов (doc, docx, jpg, png, pdf);
- терпеливо подождать несколько дней, пока вам не сообщат о результате в вашем тикете. 

Как экспортировать разделы реестра?
Запустите редактор реестра (файл regedit.exe) на заражённом ПК и экспортируйте эти разделы в файлы с такими же названиями.
Скриншоты порядка операций прилагаются. 
1)
2)  3)


Сколько стоит эта услуга? 
Собственно расшифровка специалистами Dr.Web выполняется бесплатно, но чтобы получить ключ дешифрования и расшифровать все файлы, нужно получить Rescue Pack (спасательный пакет), куда входит лицензионная антивирусная защита Dr.Web Security Space на 2 года. 
Для пользователей из России стоимость пакета 5299 рублей, а для иностранцев - 150 € (евро). Услуга без спасательного пакета Dr.Web не предоставляется. На мой взгляд, они могли бы сделать скидку жителям России или предоставлять лицензию на 1 год. 

Почему так дорого? — скажет кто-то... 
Я не знаю, компьютерные ресурсы, бухгалтерия, лицензия и всё такое. 
Лицензионным пользователям этого и других продуктов от компании Dr.Web помощь в расшифровке зашифрованных файлов оказывается бесплатно. 
На мой взгляд вернуть свои файлы и получить антивирусный пакет, защиту и поддержку на два года, это довольно выгодное решение. Стоит подумать. 
Причины отказа в бесплатной дешифровке (для пользователей продуктов Dr.Web). 

📌 Я никак не связан с процессом дешифрования и оплаты. Мои рекомендации предоставляются вам бесплатно. 

ОЧЕНЬ ВАЖНО далее сделать всё по пунктам, строго соблюдая очерёдность. 

Что не надо делать, если делаете запрос на дешифровку? 
- Не переименовывать файлы и не менять расширения, т.к. это затруднит их восстановление. 
- Не пробовать никаких других публичных дешифровщиков, т.к. они могут повредить файлы. 
- Не переустанавливать систему и не переносить файлы, во всяком случае, пока не переносить.  
- Не платить выкуп вымогателям, т.к. они могут обмануть и потребовать ещё больше денег. 


Что нужно сделать после запроса на дешифровку? 
- Только проявить терпение и подождать результатов вычисления ключа (пароля). 
- Повторяю, терпеливо ждите ответа специалистов... 


Что делать после того, как вам сообщат, что ключ дешифрования вычислен? 
- Собрать зашифрованные файлы и сохранить хотя бы одну записку с требованием выкупа. 
- Проверить систему антивирусным средством и удалить найденные вредоносные файлы. 
- Провести чистку системы от временных файлов и возможного мусора с помощью клинера. 
- Провести программную или ручную корректировку автозагружаемых программ и процессов. 
Это нужно, чтобы Ваши файлы не были повторно зашифрованы или как-то иначе блокированы. 
- Повторяю ещё раз, до начала дешифровки нужно убедиться в том, что из системы уже удалены исполняемые и вспомогательные файлы шифровальщика-вымогателя, иначе шифрование может повториться. 


Что нужно сделать после проверки и чистки системы? 
- Получить дешифровщик и ключ дешифрования, и восстановить зашифрованные файлы. 
- Переустановить систему, если в её работе наблюдаются ошибки, зависания и сбои. 
- Установить антивирусную защиту, полученную от Dr.Web или аналогичную по функционалу. 
- Стать разумнее, изучить мои рекомендации "10 способов защиты от шифровальщиков-вымогателей"


Удачной дешифровки!

***

Я рекомендую вам также ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. 

Желательно сначала попробовать дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки. Файлы PDF являются лучшим выбором, т.к. они чувствительны к повреждению и предупредят вас, если возникнут какие-то проблемы. И лишь потом, при их успешной дешифровке выбранных файлов, продолжить дешифровку остальных файлов.

Я также всегда рекомендую не торопиться и сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно.


ЕСЛИ НЕ ПОМОГАЕТ...

Если декодер не может дешифровать файлы, значит они зашифрованы уже более новой версией шифровальщика, которую пока не удаётся дешифровать. Рекомендую связаться со специалистами поддержки, где вы получали декодер и пароль дешифрования. 


© Amigo-A (Andrew Ivanov): All blog articles.

вторник, 3 апреля 2018 г.

360 Ransomware Decryption Tools

360 Ransomware Decryption Tools

BansomQare Manna Ransomware Decryptor

Инструкция по использованию / Instruction for use

 Translation into English


Скачать 360 Ransomware Decryption Tools  >>>


Скачайте и сохраните загруженный файл на рабочем столе или в папке "Загрузки" (по умолчанию в браузерах).
Файл 360 Ransomware Decryption Tools

Используйте этот инструмент, только если ваши файлы были зашифрованы и переименованы следующими шифровальщиками: 

BansomQare Manna Ransomware, которым к зашифрованным файлам добавляется расширение .bitcoin
*** Ransomware , которым к зашифрованным файлам добавляется расширение .***.


Перед дешифровкой

До начала дешифровки убедитесь в том, что из системы уже удалены исполняемый и вспомогательные файлы шифровальщика-вымогателя, иначе шифрование будет продолжаться.

Я рекомендую сначала ознакомиться с "Общими рекомендациями" и не сделать себе ещё хуже, чем уже есть. Пункты 1-й и 2-й прочтите в первую очередь. К 3-му можно вернуться дешифрования.

Попробуйте дешифровать небольшое количество файлов, чтобы убедиться в корректной работе инструмента дешифровки. Файлы PDF являются лучшим выбором, т.к. они чувствительны к повреждению и предупредят вас, если возникнут какие-то проблемы. И лишь потом, при успешной дешифровке выбранных файлов, продолжить дешифровку остальных файлов.


Процесс дешифровки

После запуска 360 Ransomware Decryption Tools появится окно UAC (Контроль учетных записей в Windows). 
Если вы знакомы с этой китайской антивирусной компанией, то проверьте информацию об издателе. 
Как можно видеть на скриншоте, информация в порядке и сертификаты не просрочены. 

Перед дешифрованием вы можете выбрать папку, где находятся зашифрованные файлы и место для сохранения дешифрованных файлов. 

Я всегда рекомендую сначала сделать бэкап зашифрованных файлов, даже если тестовая расшифровка нескольких из них прошла успешно. После указанных выше манипуляций можно запустить сканирование, кликнув на кнопку "Сканируйте сейчас". 


После дешифрования не забудьте про мои "Общие рекомендации", 3-й пункт.

Удачной дешифровки!

ЕСЛИ НЕ ПОМОГАЕТ...

Если инструмент дешифрования не может дешифровать файлы, значит они зашифрованы новой версией шифровальщика. Рекомендую вам лично связаться с компанией-разработчиком, если потребуется, то и отправить собранные образцы вредоносных файлов и несколько зашифрованных (несколько PDF-файлов, документы Word и несколько изображений в форматах JPG и PNG, размером как у фотографий). 

© Amigo-A (Andrew Ivanov): All blog articles.